Thông tin liên hệ
- 036.686.3943
- admin@nguoicodonvn2008.info

Nếu đã từng liên hệ với nhân viên hỗ trợ của Microsoft để nhờ giải quyết các vấn đề trong Windows hoặc Windows Server thì chắc hẳn bạn đã từng được hướng dẫn sử dụng Công cụ Chẩn đoán Hỗ trợ của Microsoft (Microsoft Support Diagnostic Tool - MSDT).
Bạn có thể mở nó bằng cách nhập msdt vào Windows Run (Win + R) sau đó phải nhập mã khóa do nhân viên hỗ trợ cung cấp. Sau khi mã khóa được nhập, bạn có thể chạy một số chẩn đoán và gửi kết quả trực tiếp tới Microsoft để phân tích thêm.
Tuy nhiên, mới đây Microsoft đã đưa ra cảnh báo về một lỗ hổng thực thi code từ xa (RCE) có trong MSDT. Lỗ hổng bảo mật này ảnh hưởng tới hầu như tất cả các phiên bản Windows và Windows Server bao gồm Windows 7, 8.1, 10, 11, Windows Server 2008, 2012, 2016, 2019 và 2022.
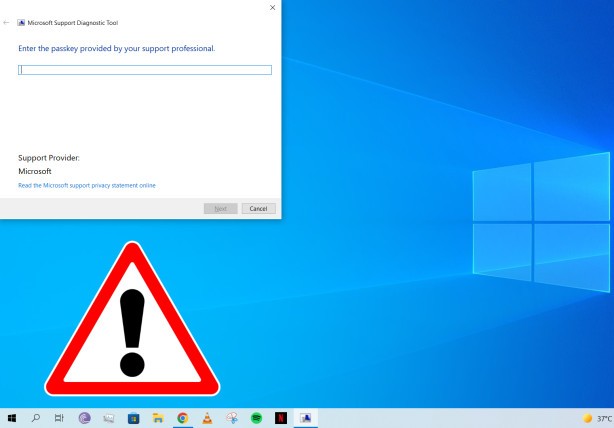
Lỗ hổng này cũng đã được gắn mã theo dõi là CVE-2022-30190 và có mức độ nguy hiểm cao. Do lỗ hổng chưa được vá nên Microsoft không công bố chi tiết mà chỉ giải thích rằng RCE có thể xảy ra khi MSDT được gọi bằng giao thức URL từ một ứng dụng gọi lệnh, chẳng hạn như Microsoft Word.
Kẻ tấn công có thể chạy code tùy ý thứ có thể xem, xóa hoặc thay đổi file của bạn thông qua các đặc quyền cảu ứng dụng gọi lệnh. Ví dụ, nếu MSDT được gọi thông qua Microsoft Word và chạy với đặc quyền quản trị, kẻ tấn công sẽ có đặc quyền quản trị tương ứng, một điều không hề tốt cho bất cứ ai.
Hiện tại, Microsoft khuyến nghị người dùng nên tắt MSDT thông qua các lệnh Command Promt. Các bước thực hiện như sau:
Nếu sau này bạn cảm thấy MSDT rất quan trọng với công việc của bạn và bạn chấp nhận rùi ro thì bạn có thể khôi phục MSDT theo các bước sau:
Lưu ý: Trong cả hai phần, filename là thứ mà bạn tự đặt cho riêng mình và đặt tên ở phần sao lưu như thế nào thì nhập tương tự ở phần khôi phục.
Hiện tại, Microsoft vẫn đang tìm cách vá lỗ hổng này. Gã khổng lồ phần mềm nhấn mạnh rằng lỗ hổng đang bị hacker tích cực khai thác vì vậy người dùng nên hết sức cẩn thận.
Để đảm bảo an toàn, người dùng nên bật tính năng bảo vệ phân phối qua điện toán đám mây và gửi mẫu tự động trên Microsoft Defender. Trong khi đó, khách hàng sử dụng Microsoft Defender for Endpoint có thể cấu hình các chính sách để giảm bề mặt tấn công từ các quy trình con của ứng dụng Office.
Nguồn tin: Quantrimang.com
Ý kiến bạn đọc
Những tin mới hơn
 Cách chụp ảnh màn hình trên Windows 11 (01/06/2022)
 Cách lấy lại không gian ổ đĩa trên Windows 11 đơn giản nhất (01/06/2022)
 6 thói quen bổ ích tiếp thêm bản lĩnh cho cuộc sống của bạn (02/06/2022)
 Độ phân giải màn hình nào tốt nhất cho chơi game? (02/06/2022)
 Tổng hợp các cách khởi động lại (restart) MacBook Air (02/06/2022)
 Cách hiển thị Preview Pane của File Explorer trên Windows 10/11 (02/06/2022)
 Cách chèn Trendline trong Microsoft Excel (02/06/2022)
 Hướng dẫn cách cập nhật phiên bản mới cho Microsoft Outlook (03/06/2022)
 Cách vô hiệu hóa Narrator trên Windows 10/11 (03/06/2022)
 Khắc phục lỗi không thể xoá file hoặc thư mục OneDrive (03/06/2022)
Những tin cũ hơn
 Cách để Restart MacBook Pro (01/06/2022)
 6 cách sửa lỗi Media Creation Tool không hoạt động (01/06/2022)
 Học 7 điều để cải thiện vận khí, cuộc sống thuận buồm xuôi gió (01/06/2022)
 Cách dễ dàng tạo mã QR trên Linux (31/05/2022)
 Cách chụp màn hình máy tính Dell bạn cần biết (31/05/2022)
 Cách ngăn Discord bị treo, đóng băng trong Windows 10/11 (31/05/2022)
 5 mẹo giảm ngốn pin trên Windows 11 (30/05/2022)
 5 tựa game giải trí thú vị trong Linux Terminal (30/05/2022)
 Windows 11 22H2 (Sun Valley 2): Cách cập nhật sớm và những tính năng đáng chú ý nhất (28/05/2022)
 Cách thêm sticker vào màn hình Windows 11 (28/05/2022)
 7 công cụ AI mã nguồn mở có thể thay thế các gói đăng ký trả phí
 Hướng dẫn tìm địa điểm bằng bản đồ trên Gemini
 Cách dùng plugin Gmail trong ChatGPT để chuẩn bị nháp email
 13 công cụ AI tốt nhất để tạo tác phẩm nghệ thuật từ một bức ảnh chụp
 Hướng dẫn dọn dẹp và quản lý Gmail bằng Gemini
 TOP công cụ AI chỉnh sửa ảnh theo từng nhu cầu
 5 cách khai thác Gemini với Google Workspace và NotebookLM
 TOP Claude Connector tốt nhất cho hoạt động bán hàng
 4 lựa chọn thay thế tốt nhất cho Midjourney
 Hướng dẫn tạo bài thuyết trình bằng AI trên NoteGPT
 8 mẹo hạn chế Claude vượt quá giới hạn lượt dùng
 8 mẹo hạn chế Claude vượt quá giới hạn lượt dùng
 Cách sử dụng công cụ chỉnh sửa ảnh ưu việt trên ChatGPT
 Cách dùng AI Agent Consensus tóm tắt tài liệu dài trên ChatGPT
 Cách tạo tài liệu bằng AI trên NoteGPT
 10 công cụ tạo website AI tốt nhất năm 2026
 Ứng dụng Copilot trong Excel
 10 mô hình Hugging Face đáng tìm hiểu vào năm 2026
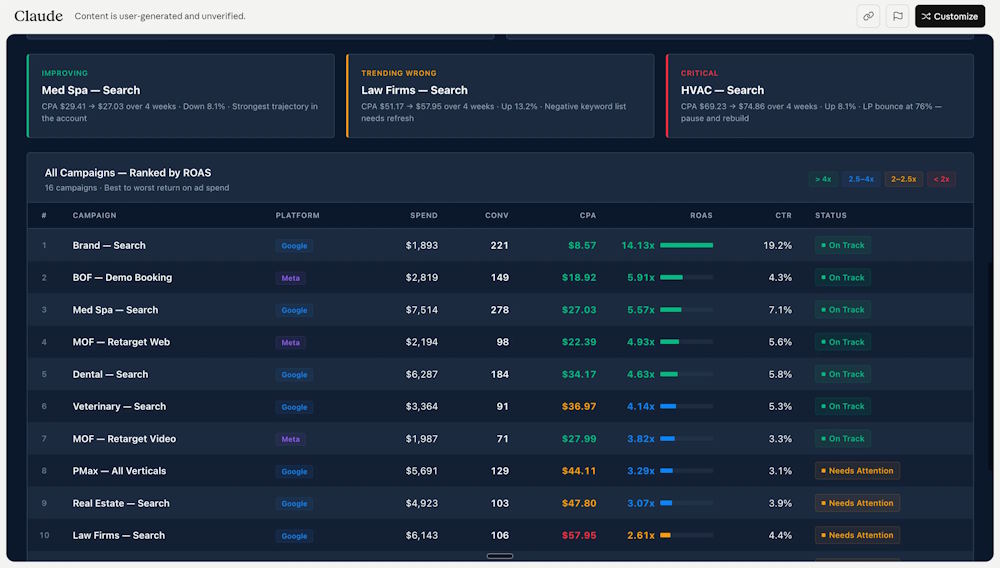 Hướng dẫn tạo dashboard dữ liệu bằng Claude Dashboards
 Cách dùng Claude Motion biến ý tưởng thành video chuyển động
 Hướng dẫn cài đặt và sử dụng n8n trên Windows 11
 Cách lập trình chuyên nghiệp hơn, dễ dàng hơn với tính năng Tệp trên Grok
 Công thức tính diện tích hình Elip
 Hướng dẫn ngắt kết nối ứng dụng trên ChatGPT
 Hướng dẫn tạo đoạn hội thoại cho topic trên Twee
 Bức tranh tổng quan về hỗ trợ khách hàng tích hợp AI
 Đừng chia sẻ ảnh cho đến khi bạn chạy kiểm tra siêu dữ liệu này!
 6 cách mở Computer/System Properties trong Windows 10
 Cách sửa lỗi There Are Currently No Power Options Available Windows
 Hướng dẫn 8 cách mở bàn phím ảo trên Windows 10