Thông tin liên hệ
- 036.686.3943
- admin@nguoicodonvn2008.info

Lần đầu tiên laptop bị nhiễm phần mềm độc hại, nhiều người vẫn còn đi học, dùng USB tethering để kết nối Internet và bị cuốn hút bởi ý tưởng về "phần mềm miễn phí". Trên thực tế, máy tính có thể tránh bất kỳ sự cố phần mềm độc hại nào trong nhiều năm nhờ vào quy trình bảo mật đơn giản. Không truy cập vào các trang web đen vẫn là mẹo hiệu quả nhất, nhưng đó không phải là mẹo duy nhất.
Việc không cẩn thận khi tải xuống là lý do khiến nhiều người bị nhiễm phần mềm độc hại. Sức hấp dẫn của phần mềm cao cấp miễn phí trên các diễn đàn, nơi mọi người chia sẻ những chương trình "crack" quá mạnh mẽ đến mức không thể cưỡng lại. Công cụ "miễn phí" đó có thể hữu ích, nhưng nó cũng sẽ biến máy tính của bạn thành giàn đào bitcoin của người khác.
Lý tưởng nhất là bạn chỉ nên tải xuống phần mềm từ các trang web chính thức, kho lưu trữ GitHub đã được xác minh hoặc Windows Store, và luôn dành một giây trước khi nhấp vào bất kỳ nút tải xuống nào. Nếu đó là phần mềm cao cấp nhưng ai đó lại cung cấp miễn phí trên một diễn đàn ngẫu nhiên, rất có thể nó đã được tích hợp phần mềm độc hại.
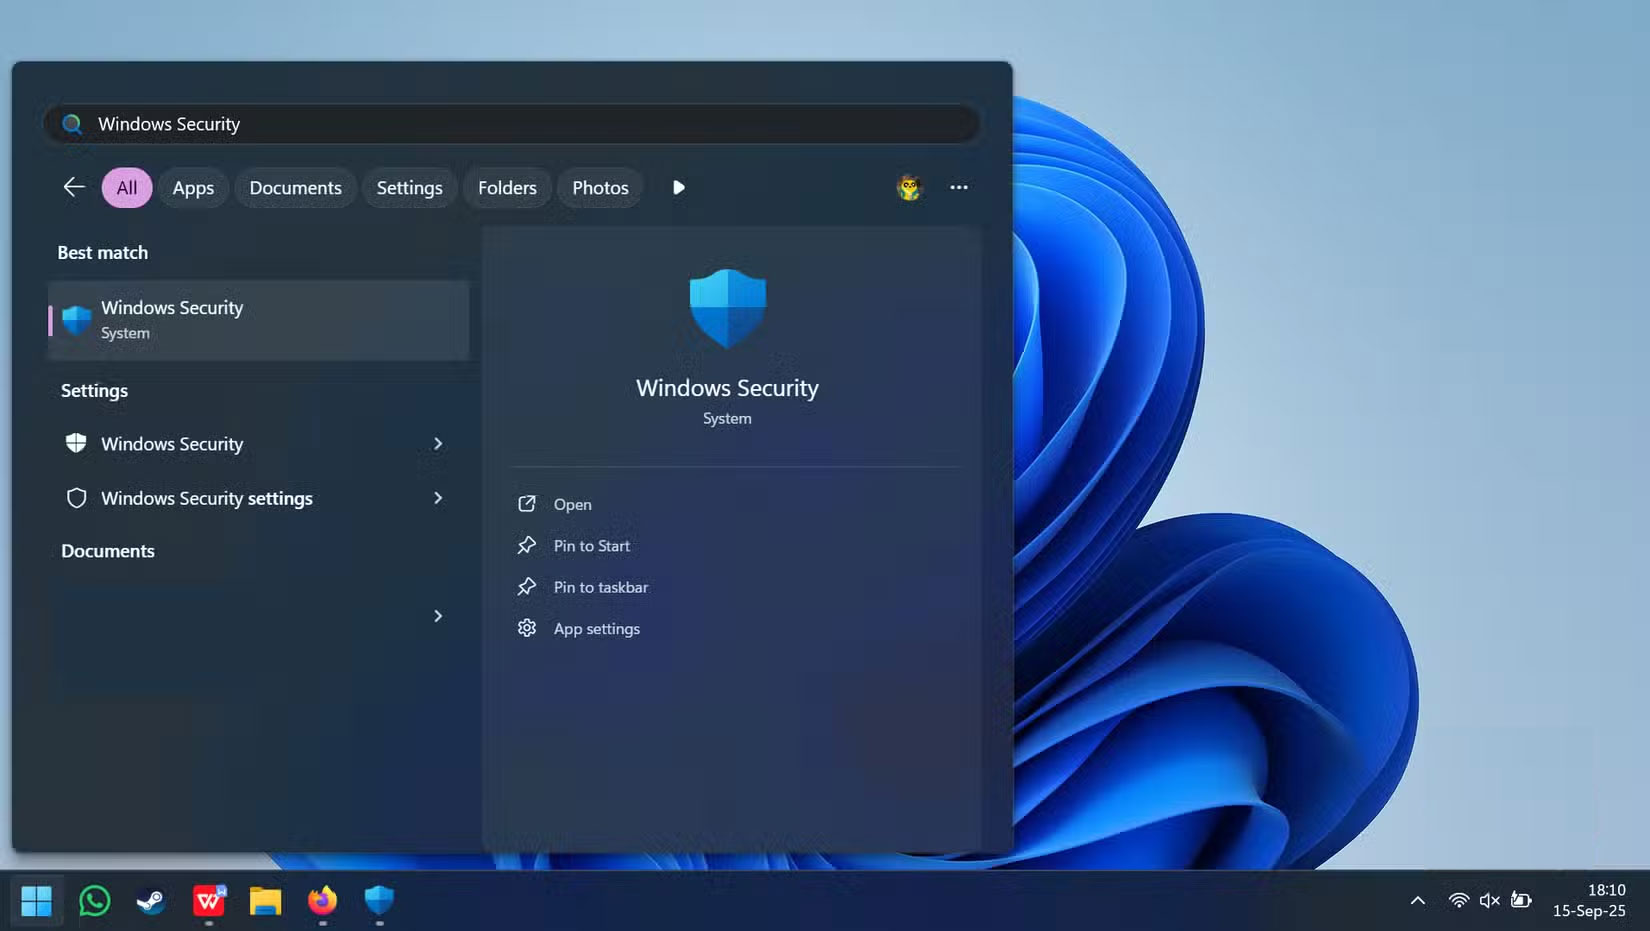
Cho dù bạn chỉ dựa vào Windows Security hay thích sử dụng phần mềm diệt virus của bên thứ ba để có thêm các tính năng, việc cập nhật định nghĩa phần mềm diệt virus là rất quan trọng để giữ cho máy tính của bạn được bảo vệ.
Ngay cả khi bạn vô tình tải xuống thứ gì đó đáng ngờ, một công cụ Windows Security được cấu hình đúng cách thường có thể chặn hoặc cách ly các file độc hại trước khi chúng chạy. Windows Security kiểm tra các file dựa trên cơ sở dữ liệu khổng lồ về những mối đe dọa của Microsoft, chặn các kỹ thuật phần mềm độc hại cố gắng khai thác hệ thống của bạn và có thể hạn chế những ứng dụng không đáng tin cậy thực thi.
Email lừa đảo duy nhất khiến nhiều người lo lắng là một vụ lừa đảo PayPal. Nó xuất hiện trong hộp thư đến của nạn nhân với thương hiệu PayPal hoàn hảo và thông báo rằng một địa chỉ mới đã được thêm vào tài khoản của họ.
Thay vì hoảng sợ nhấp vào liên kết đánh giá, hãy so sánh địa chỉ của người gửi với các email PayPal cũ. Email giả mạo được gửi từ "paypal-support@secureverify-payment.com", điều này sẽ cho thấy đó là giả mạo.
Tuy nhiên, các cuộc tấn công lừa đảo không chỉ dừng lại ở những liên kết đáng ngờ. Mã QR trong hóa đơn giả mạo có thể đánh cắp thông tin đăng nhập, và thậm chí cả file PDF cũng nhúng các script hoặc lời nhắc DocuSign giả mạo yêu cầu mật khẩu.
Wi-Fi công cộng tại sân bay, khách sạn, quán cà phê và thư viện khiến dữ liệu của bạn bị lộ. Bất kỳ ai có công cụ cơ bản cũng có thể đánh cắp mật khẩu, email, số thẻ tín dụng và thậm chí cả việc nhập liệu thời gian thực trên cùng một mạng. Những mạng này ưu tiên sự tiện lợi hơn bảo mật.
Mặc dù nhiều mạng Wi-Fi công cộng sử dụng mã hóa (WPA2/WPA3), nhưng điều này không bảo vệ bạn khỏi những người dùng khác trên cùng mạng, những người có khả năng đánh cắp lưu lượng truy cập của bạn. Ngay cả trên các mạng được mã hóa, kẻ xấu vẫn có thể khai thác những hệ thống này. Tội phạm mạng cũng thiết lập các điểm truy cập giả mạo với tên nghe có vẻ hợp pháp như "Free_Airport_WiFi" hoặc "Hotel_Guest_Network" để đánh cắp thông tin từ bất kỳ ai kết nối.
Những bản cập nhật Windows khó chịu buộc bạn phải khởi động lại là bản vá các lỗ hổng bảo mật mà tội phạm đang tích cực khai thác. Khi Microsoft phát hành bản vá bảo mật, kẻ tấn công sẽ thực hiện kỹ thuật đảo ngược để tìm ra lỗ hổng, sau đó quét các máy tính chưa cập nhật.
Thời điểm duy nhất bạn có thể bỏ qua các bản cập nhật bảo mật một cách an toàn là khi máy tính không kết nối Internet. Đối với những người khác, hãy đặt Windows Update tự động cài đặt các bản vá bảo mật.
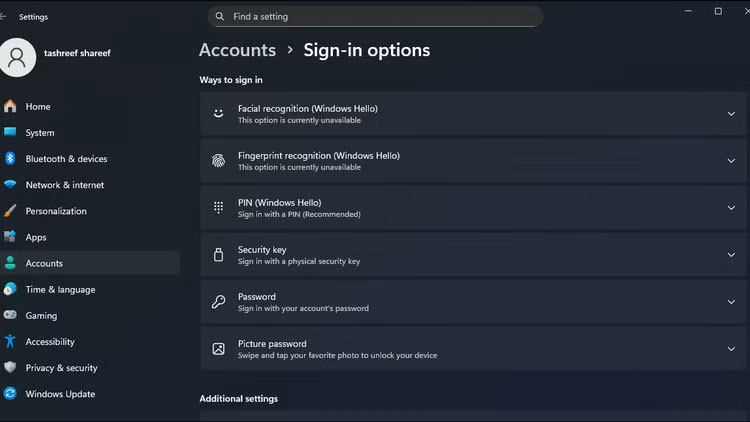
Sử dụng cùng một mật khẩu ở mọi nơi đồng nghĩa với việc chỉ cần một lần xâm nhập là tất cả tài khoản của bạn sẽ bị tấn công. Kẻ tấn công sử dụng phương pháp nhồi thông tin đăng nhập - tự động thử mật khẩu bị đánh cắp trên nhiều trang web, mặc dù biết rằng hầu hết mọi người đều sử dụng cùng một email và mật khẩu ở mọi nơi.
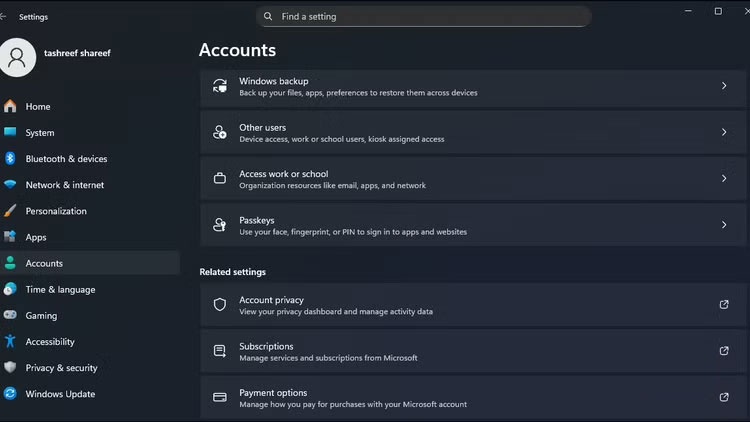
Nếu có thể, hãy bỏ hoàn toàn mật khẩu và chuyển sang sử dụng passkey. Phương pháp này sử dụng bảo mật sinh trắc học của thiết bị để tạo khóa mã hóa duy nhất cho mỗi trang web. Không giống như mật khẩu, passkey không thể bị lừa đảo, đánh cắp hoặc sử dụng lại - ai đó sẽ cần quyền truy cập vật lý vào cả thiết bị và dấu vân tay của bạn.
Nguồn tin: Quantrimang.com:
Ý kiến bạn đọc
Những tin mới hơn
 Tổng hợp tất cả các lệnh AutoCAD (18/09/2025)
 Lệnh DROP TABLE hay DELETE TABLE trong SQL (18/09/2025)
 6 tính năng Windows đã biến mất (và chúng được thay thế bằng gì) (18/09/2025)
 Kiểu dữ liệu trong C/C++ (18/09/2025)
 Cách tạo liên kết trong PowerPoint (18/09/2025)
 Cách dọn dẹp desktop bằng Power Automate workflow (19/09/2025)
 Hàm xử lý DATE/TIME trong SQL - Phần 1 (19/09/2025)
 Cách chặn Windows Defender xóa tệp (19/09/2025)
 Cách fix lỗi xem trước file Word trong Explorer (19/09/2025)
 5 tính năng tự động hóa nhỏ giúp Windows 11 chạy nhanh hơn nhiều (19/09/2025)
Những tin cũ hơn
 Cloud Apps chính thức khả dụng trên Windows 365: Truy cập Outlook, Word, OneDrive mà không cần Cloud PC (18/09/2025)
 Cách sắp xếp ảnh chụp màn hình tự động bằng Microsoft Power Automate (18/09/2025)
 Cách thay đổi ký tự ổ đĩa trong Windows (18/09/2025)
 Cách sử dụng tính năng Pre-Built Tables của Google Sheets để sắp xếp và phân tích dữ liệu (18/09/2025)
 Hướng dẫn chuyển dữ liệu Zalo sang ổ D (18/09/2025)
 Google vừa giải quyết vấn đề đau đầu nhất của Windows 11 chỉ bằng một động thái (18/09/2025)
 6 tính năng Windows đã biến mất (và chúng được thay thế bằng gì) (18/09/2025)
 Cách dọn dẹp desktop bằng Power Automate workflow (18/09/2025)
 8 điều chỉnh router ngay lập tức giúp kết nối Internet ổn định hơn (17/09/2025)
 Hướng dẫn cài đặt C (16/09/2025)
 TOP plugin AI cho Excel tốt nhất
 Hướng dẫn cài đặt và sử dụng Muse AI trên Mac
 Cách điều chỉnh tốc độ nói của ElevenLabs agent
 TOP plugin ChatGPT cho nhà sáng tạo nổi bật nhất năm 2026
 Cách sử dụng chế độ Công Việc (Work) của ChatGPT như một trợ lý AI cá nhân
 Hướng dẫn sử dụng công cụ Adobe chỉnh sửa, tạo ảnh ngay trên ChatGPT
 Hướng dẫn kết hợp ChatGPT và Miro biến ý tưởng thành sơ đồ
 Hướng dẫn tạo đường viền ảnh trên Canva
 Xây dựng một workflow AI thực tế từ đầu đến cuối
 Cách xuất nội dung ChatGPT sang Google Docs không mất định dạng
 Đánh giá và cải thiện thói quen sử dụng AI
 Perplexity AI là gì?
 Cách kết nối Google Drive với ChatGPT
 Meitu VIP vs Meitu SVIP: Nên lựa chọn gói chỉnh ảnh nào?
 Tại sao Claude for Teachers lại tạo nên sự khác biệt?
 Hướng dẫn dùng Higgsfield tạo video trên ChatGPT
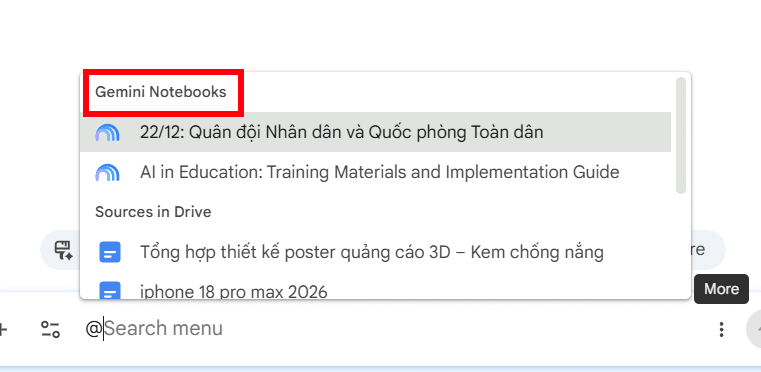 Cách dùng NotebookLM trong Google Docs
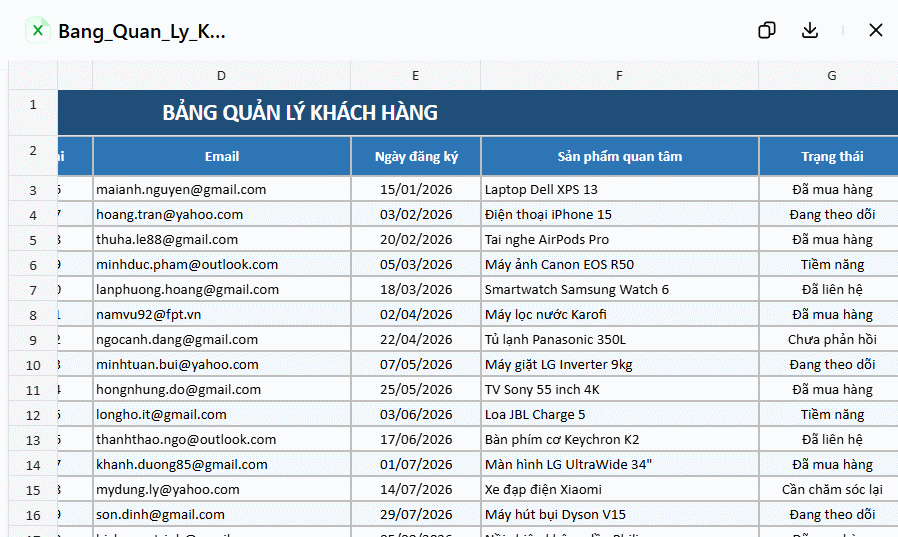 Hướng dẫn dùng Dola AI tạo bảng dữ liệu từ câu lệnh
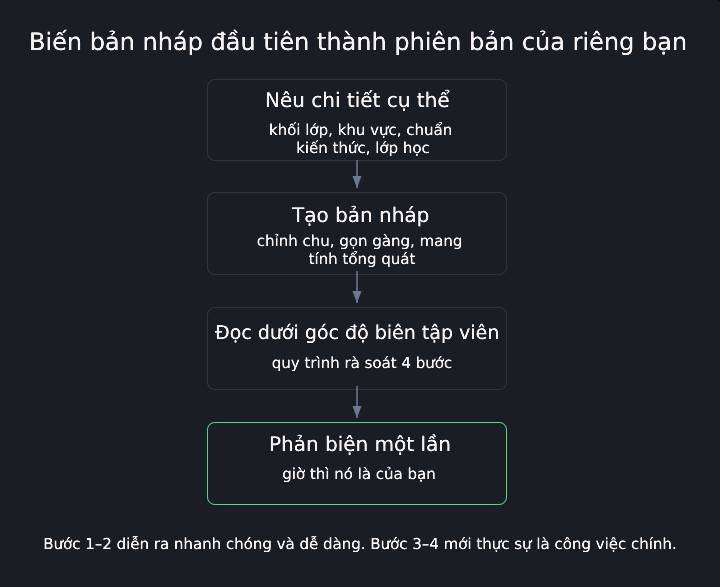 Chỉnh sửa kế hoạch giảng dạy do Claude for Teachers tạo dưới góc độ một biên tập viên
 TOP công cụ AI tạo biểu mẫu và khảo sát
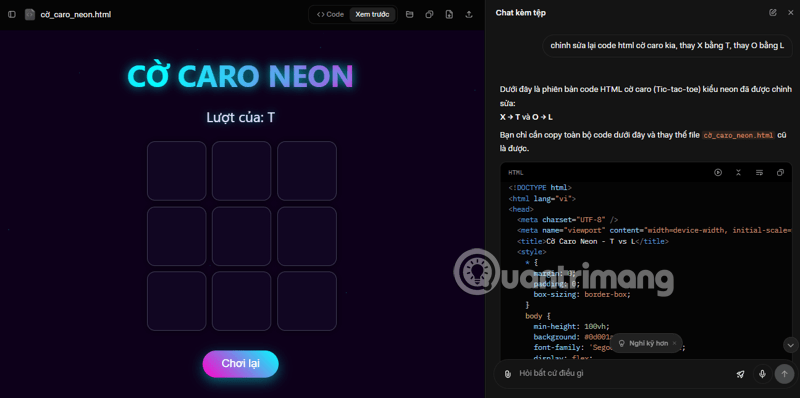 Cách lập trình chuyên nghiệp hơn, dễ dàng hơn với tính năng Tệp trên Grok
 Hướng dẫn cài đặt và sử dụng n8n trên Windows 11
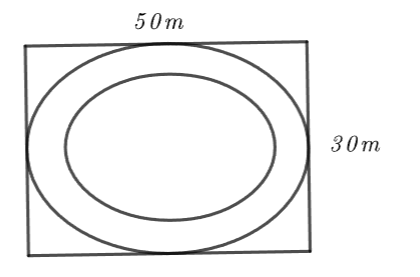 Công thức tính diện tích hình Elip
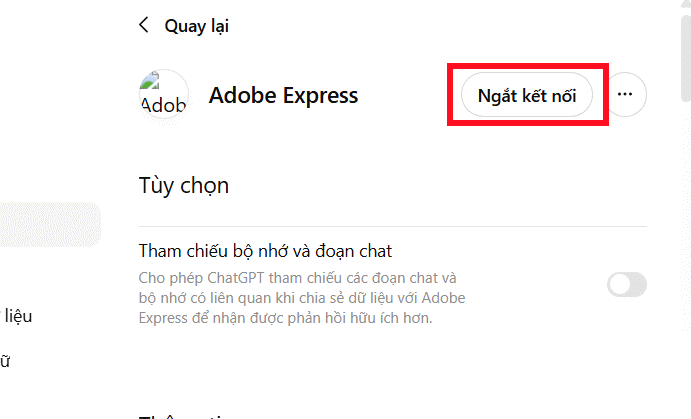 Hướng dẫn ngắt kết nối ứng dụng trên ChatGPT
 8 ứng dụng Microsoft Store miễn phí giúp Windows tốt hơ
 Hướng dẫn tạo đoạn hội thoại cho topic trên Twee
 Đừng chia sẻ ảnh cho đến khi bạn chạy kiểm tra siêu dữ liệu này!
 6 cách mở Computer/System Properties trong Windows 10
 Bức tranh tổng quan về hỗ trợ khách hàng tích hợp AI
 Cách sửa lỗi There Are Currently No Power Options Available Windows