
Thông tin liên hệ
- 036.686.3943
- admin@nguoicodonvn2008.info

Các nhà nghiên cứu của hãng bảo mật Trellix vừa phát hiện ra một lỗ hổng thực thi code từ xa (RCE) không cần xác thực ảnh hưởng tới 29 mẫu router của hãng DrayTek. Đáng chú ý là các sản phẩm bị ảnh hưởng đều thuộc dòng Virgo dành cho doanh nghiệp.
Lỗ hổng này được theo dõi dưới mã CVE-2022-32548 và được chấm điểm 10, điểm tối đa trong thang độ nguy hiểm CVSSv3. Vì lý do đó, CVE-2022-32548 được đánh giá là cực kỳ nguy hiểm và cần có biện pháp khắc phục, giảm thiểu ngay lập tức.
Để khai thác CVE-2022-32548, hacker không cần tới thông tin đăng nhập hay bất cứ tương tác nào của nạn nhân. Cấu hình mặc định của thiết bị cho phép cuộc tấn công được thực hiện thông qua mạng internet và mạng LAN.
Hacker khai thác thành công lỗ hổng CVE-2022-32548 có thể thực hiện các hành vi sau:
Ảnh hưởng trên diện rộng
Các thiết bị DrayTek Vigor trở nên rất phổ biến trong thời kỳ đại dịch do làn sóng làm việc tại nhà. Chúng là những sản phẩm giá hợp lý cho việc truy cập VPN vào các mạng doanh nghiệp vừa và nhỏ.
Tìm kiếm nhanh trên Shodan cho kết quả là có hơn 700.000 thiết bị DrayTek Virgo đang kết nối internet. Hầu hết các thiết bị này nằm ở Anh, Việt Nam, Hà Lan và Úc.
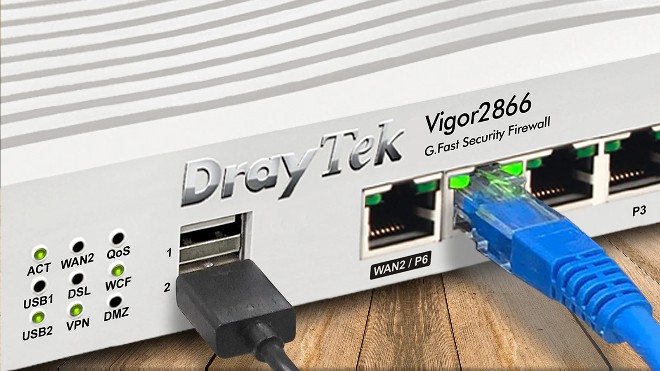
Trellix đã quyết định đánh giá độ bảo mật của một trong những mẫu router hàng đầu của DrayTek. Kết quả cho thấy giao diện quản lý web gặp sự cố tràn bộ đệm trên trang đăng nhập.
Sử dụng một cặp thông tin xác thực được tạo ra theo cách đặc biệt dưới dạng chuỗi được mã hóa base64 trong các trường đăng nhập, hacker có thể kích hoạt lỗ hổng và keierm soát hệ điều hành của thiết bị.
Các nhà nghiên cứu tìm thấy ít nhất 200.000 trong số các bộ định tuyến được phát hiện trên Shodan để lộ dịch vụ dễ bị tấn công trên internet và do đó có thể dễ dàng khai thác mà không cần sự tương tác của người dùng hoặc bất kỳ điều kiện tiên quyết đặc biệt nào khác.
Trong số 500.000 còn lại, nhiều thiết bị có thể khai thác bằng các cuộc tấn công one-click nhưng chỉ thông qua mạng LAN nên bề mặt tấn công nhỏ hơn.
Danh sách các thiết bị bị ảnh hưởng bao gồm:
DrayTek đã nhanh chóng phát hành bản cập nhật bảo mật cho các thiết bị kể trên. Nếu đang dùng các thiết bị có trong danh sách trên, bạn hãy tìm và tải về bản firmware mới nhất sau đó cài đặt để vá lỗ hổng.
Nguồn tin: Quantrimang.com
Ý kiến bạn đọc
Những tin mới hơn
 Hướng dẫn tạo và lưu file trong Photoshop CS6 (05/08/2022)
 Cách xóa danh sách xổ xuống trong Excel (06/08/2022)
 Cách thiết lập mã hóa cấp quân sự trên Windows 11 (06/08/2022)
 Cách mở Internet Explorer trên Windows 11, tạo shortcut mở IE trên Win 11 (06/08/2022)
 Windows 11 sắp có Taskbar kiểu bo tròn? Microsoft bảo không có đâu, lỗi đấy (08/08/2022)
 Cách chơi game Flash trên Microsoft Edge (08/08/2022)
 Cách chuyển MKV sang MP4 trong Windows (09/08/2022)
 Trên Windows, Microsoft trang bị cho người dùng một phần mềm diệt virus có tên Windows Defender (hay còn gọi là Microsoft Defender, Windows Security...). Có một số người dùng thích tắt Windows Defender đi nhưng đại đa số người dùng khác lại c (09/08/2022)
 'Sức mạnh của sự trầm lắng': Tạo ra sự khác biệt theo cách của người hướng nội (11/08/2022)
 Cách đánh số trang bỏ trang đầu, đánh số từ trang bất kỳ trong Word chi tiết nhất (11/08/2022)
Những tin cũ hơn
 Chúng ta chia tay nhau rồi (05/08/2022) Cách mở Internet Explorer trên Windows 11 (04/08/2022)
 So sánh 3 trình quản lý gói Linux: APT, DNF và YUM (02/08/2022)
 Cách tạo thời khóa biểu trong Excel (02/08/2022)
 Cách thay đổi trình duyệt mặc định trong Windows 10 (02/08/2022)
 Cách thêm các mục vào menu ngữ cảnh "Create New" trong Windows 10 (02/08/2022)
 File TAR là gì? (02/08/2022)
 Cách thêm “Boot to Advanced Startup Options” vào menu ngữ cảnh Windows (29/07/2022)
 Cách cài đặt Windows 10 22H2 ngay bây giờ (29/07/2022)
 Cách kích hoạt Dark Mode trong Notepad trên Windows 10/11 (29/07/2022)
 Karaoke Người Đó Tôi Đây Tình Đâu(Midi)
 Chuyển tin nhắn Messenger thành bài hát trong nháy mắt
 Cách xây dựng game nhiều người chơi với Claude Opus 5.5
 Cách xem thời tiết trong ChatGPT với AccuWeather để lên kế hoạch
 Karaoke Lạnh (Midi)
 Cách kết nối ElevenLabs AI agent với Exa
 Thiết lập cách ChatGPT thông báo cho bạn khi có công việc cần chú ý
 TOP phần mềm OCR scan tài liệu có tích hợp AI tốt nhất
 6 trang web tạo mật khẩu ngẫu nhiên an toàn đáng tin cậy
 TOP nền tảng xây dựng công cụ nội bộ có tích hợp AI
 TOP phần mềm AI bảo mật Internet tốt nhất hiện nay
 Biến các ý tưởng thành giải thích trực quan, tương tác trong ChatGPT
 TOP tiện ích mở rộng AI cho VS Code tốt nhất
Cách tạo website Portfolio miễn phí bằng ChatGPT
 6 lựa chọn thay thế Visual Studio Code tốt nhất có tích hợp AI
 Tạo form hỏi đáp tương tác trong vài phút và prompt chỉnh sửa
 Hướng dẫn sử dụng Google Slides trong Claude
 Hướng dẫn sử dụng Wolfram trong ChatGPT giải toán nâng cao
 15 prompt AI thú vị cho ngày lễ Halloween
 Hoàn thiện một thiết kế thực tế với ChatGPT + Canva
 Hướng dẫn cài đặt và sử dụng n8n trên Windows 11
 Cách lập trình chuyên nghiệp hơn, dễ dàng hơn với tính năng Tệp trên Grok
 3 công cụ sửa tệp lỗi có sẵn trên Windows mà bạn cần
 TOP ứng dụng diệt virus có tích hợp AI cho điện thoại Android
 Ứng dụng mã nguồn mở này giúp chạy app Windows trên Linux cực dễ dàng
 Đừng chuyển sang 5 bản phân phối Linux này khi rời khỏi Windows 10!
 Công thức tính diện tích hình Elip
 6 công cụ miễn phí cho biết ổ cứng của bạn sắp hỏng
 Dọn dẹp hệ thống với PrivaZer
 Claude Code thực sự có giá bao nhiêu?




















